Se conformer et le prouver
NIS2, ENS et ISO 27001 avec périmètre, preuves, écarts et plan de remédiation défendable pour la Direction et l’audit.
Périmètre extensible: Groupes, plusieurs entités ou périmètre multi-pays : proposition spécifique.
CYBER ASSURANCE · PREUVES · RÉSILIENCE
Nous vérifions que vos contrôles fonctionnent, conservons les preuves et vous aidons à progresser sans vous obliger à remplacer vos technologies existantes.
SOLUTIONS
Des points d’entrée clairs pour des besoins complexes. Chaque solution part d’un périmètre standard défini et peut être étendue selon l’organisation, l’environnement ou la criticité.
NIS2, ENS et ISO 27001 avec périmètre, preuves, écarts et plan de remédiation défendable pour la Direction et l’audit.
Périmètre extensible: Groupes, plusieurs entités ou périmètre multi-pays : proposition spécifique.
Nous vérifions Microsoft 365, Entra et les contrôles existants pour savoir ce qui est actif, ce qui fonctionne et ce qu’il reste à prouver.
Périmètre extensible: Multi-tenant, hybride ou forte complexité : dimensionnement spécifique.
Exposition externe, constats validés, priorisation métier et retest. Moins de bruit, plus de preuve et plus de focus.
Périmètre extensible: Plusieurs marques, domaines, filiales ou surface d’attaque importante : périmètre étendu.
Une sauvegarde ne prouve pas la récupérabilité. Nous testons restauration, dépendances et délais réels.
Périmètre extensible: Programmes BCP/DR multi-services ou multi-datacenters : proposition spécifique.
Preuves, concentration, nth parties, challenge et exit readiness pour les tiers critiques avec un angle réglementaire.
Périmètre extensible: Programmes tiers avec plusieurs fournisseurs : dimensionnement par portefeuille et criticité.
Board packs, décisions, acceptation du risque et challenge indépendant connectés à des preuves vivantes.
Périmètre extensible: Groupes multi-entités ou reporting multi-niveaux : périmètre Executive/Group.
NOTRE MÉTHODE
Le résultat reste vivant : contrôles, preuves, actions, retests et décisions restent reliés pour l’audit, la Direction et l’amélioration continue.
SERVIBIT PLATFORM
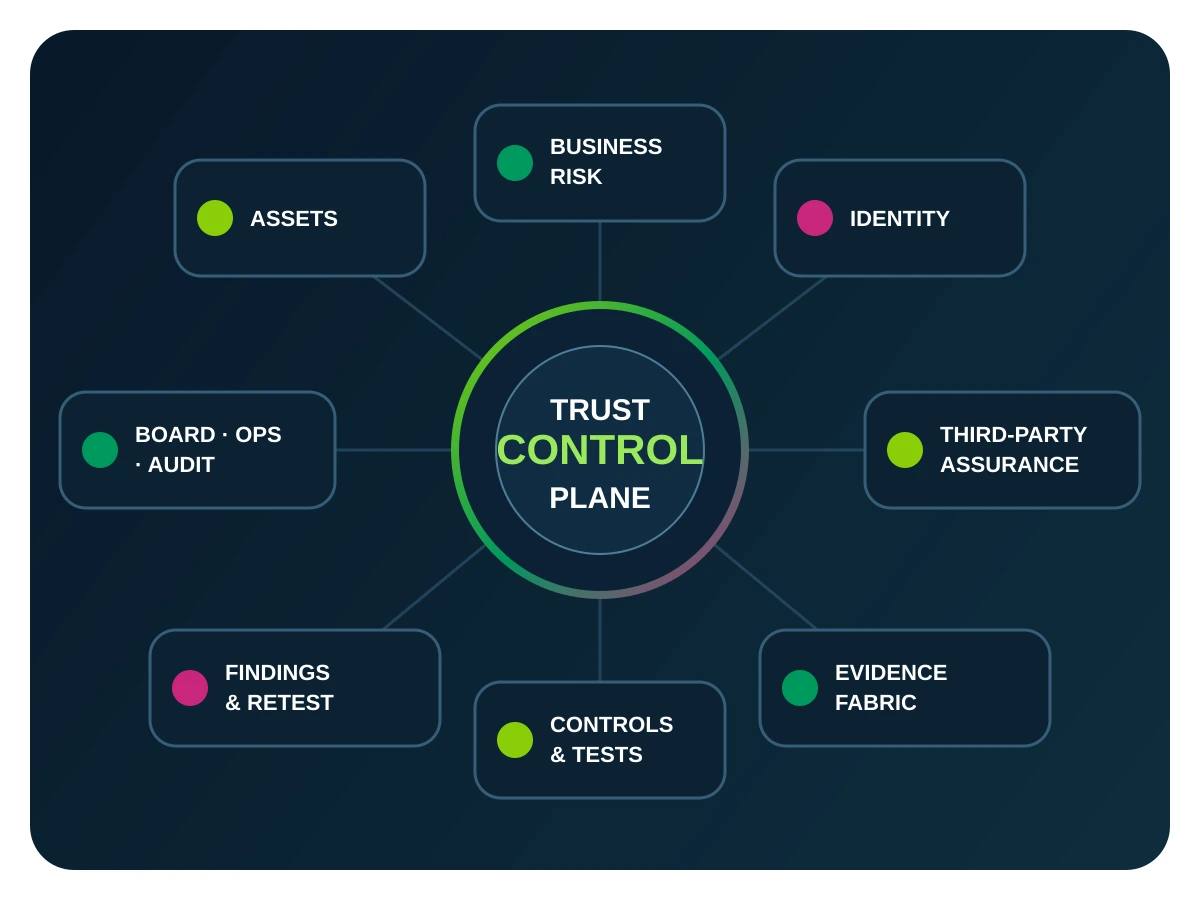
Le site définitif évoluera vers un Trust Control Plane. Cette version rapide présente déjà ses quatre concepts centraux.
Relie services critiques, actifs, identités, fournisseurs, risques et contrôles.
Preuves avec source, date, fraîcheur, fiabilité et traçabilité.
Chaque constat conserve owner, action, preuve et clôture vérifiable.
Une même vérité adaptée à la Direction, aux Opérations et à l’Audit.
POURQUOI SERVIBIT
SERVIBIT est conçu pour que la preuve, la décision et l’amélioration continue restent sous votre contrôle et non dans celui d’un fournisseur.
Séparer évaluation, remédiation et conclusion protège la crédibilité de l’Assurance.
Un contrôle existe lorsque nous pouvons le démontrer avec suffisamment de preuves et, si nécessaire, le tester.
Vous n’avez pas besoin de remplacer votre SOC, cloud, Microsoft ou vos prestataires pour obtenir une vue indépendante.
Vos connaissances, preuves et décisions doivent rester les vôtres même si vous changez de fournisseur.
OFFRES INITIALES
Les prix publics s’appliquent à une unité de périmètre standard, et non automatiquement à l’ensemble d’un groupe. Avant contractualisation, nous confirmons l’éligibilité, la complexité et les limites du périmètre.
Applicabilité, gap matrix, risques prioritaires, roadmap 90 jours et Evidence Pack pour démarrer rapidement.
PME/mid-market, filiale ou entité individuelle avec un périmètre délimité nécessitant diagnostic et roadmap exécutive.
Échelle supérieure: Plusieurs entités, pays ou services critiques nécessitent un dimensionnement spécifique.
Test de restauration, dépendances, temps mesurés et rapport exécutif avec conclusions actionnables.
Organisations devant démontrer la récupérabilité réelle d’un service précis, et non seulement l’existence de sauvegardes.
Échelle supérieure: Programmes BCP/DR multi-services, plusieurs sites ou exercices complets nécessitent une proposition spécifique.
Privilèges, MFA/CA, journalisation, couverture et quick wins avec preuves réutilisables pour sécurité et audit.
Organisations avec un tenant M365/Entra principal souhaitant vérifier configuration et efficacité sans remplacer leur stack.
Échelle supérieure: Multi-tenant, multi-forest, hybride, B2B/B2C ou grandes populations d’identités nécessitent un dimensionnement spécifique.
Assurance continue pour maintenir contrôles, preuves, constats et revues connectés toute l’année.
Organisations souhaitant maintenir des preuves vivantes et éviter de recommencer l’évaluation à chaque audit ou revue.
Échelle supérieure: Davantage de contrôles, sources, entités ou une fréquence supérieure sont dimensionnés via un plan spécifique.
Onboarding standard : 3 900 €
Les montants correspondent au périmètre standard indiqué. Les environnements multi-entités, multi-pays, multi-tenants ou présentant davantage de systèmes, contrôles, fournisseurs, preuves ou criticité nécessitent un dimensionnement spécifique. Prix B2B hors TVA.
CONTACT
Nous enregistrons d’abord votre demande puis envoyons la notification, afin qu’un problème de messagerie ne fasse jamais disparaître un lead.